La amenaza invisible: por qué le importa a usted el registro de las fugas de datos corporativas
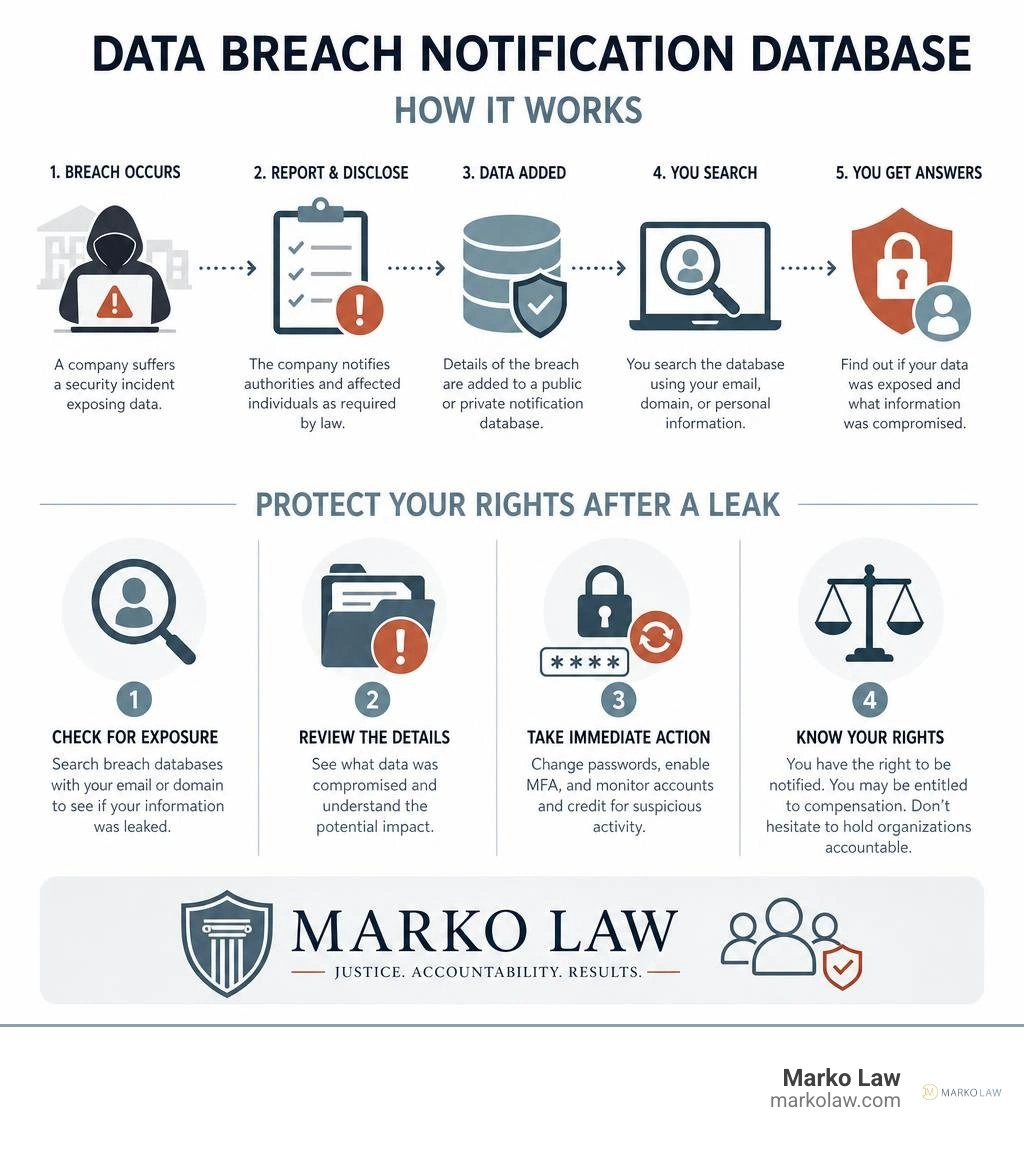
Una base de datos de notificaciones de filtraciones de datos es una herramienta de seguimiento, pública o privada, que recopila, clasifica y registra los incidentes de seguridad reportados, y le ayuda a identificar rápidamente si su información personal confidencial quedó expuesta en una fuga de datos corporativa.
Cómo usar las bases de datos de filtraciones para rastrear sus datos filtrados
- Busque por su correo electrónico o dominio: Use bases de datos de código abierto para verificar si sus credenciales de acceso, contraseñas o cuentas personales circulan en la dark web.
- Revise los registros de los procuradores generales estatales: Consulte las bases de datos oficiales del estado para ver si una compañía con la que usted hace negocios presentó un informe obligatorio sobre una falla de seguridad.
- Identifique los tipos de datos comprometidos: Revise las entradas de la base de datos para saber exactamente qué se robó, ya sea su número de Seguro Social, su historial médico, sus datos bancarios o sus fotos privadas.
- Evalúe el nivel de riesgo: Determine si las contraseñas filtradas se guardaban en texto sin cifrar o cifradas con un hash robusto, para saber con qué rapidez debe actuar.
Usted confió en ellos. Le entregó su información más privada a una gran corporación, a su universidad o a su proveedor de atención médica. Supuso que la mantendrían protegida.
Entonces llega el correo electrónico. O peor aún, se entera por un rumor. Un hackeo masivo. Un empleado descuidado. Una base de datos robada.
De repente, se siente completamente expuesto. Enojado. Traicionado.
Se queda preguntándose si algún desconocido en internet está leyendo sus correos privados, viendo sus archivos personales o tratando de abrir tarjetas de crédito a su nombre. Es usted quien enfrenta una montaña de posibles fraudes, robo de identidad y ansiedad constante. Mientras tanto, la enorme organización que permitió que esto sucediera emite una disculpa corporativa muy cortés y sigue adelante.
Eso no es solo una falla técnica. Es una traición a su confianza.
Cuando las organizaciones no protegen su vida digital, deben rendir cuentas. Usar una base de datos de notificaciones de filtraciones de datos es su primera línea de defensa. Le ayuda a descubrir lo que hay detrás, ver exactamente qué se llevaron los hackers y reunir las pruebas que necesita para defenderse y proteger su futuro.
¿Qué es una base de datos de notificaciones de filtraciones de datos?
Una base de datos de notificaciones de filtraciones de datos es un registro centralizado y consultable que documenta las violaciones de seguridad reportadas por empresas, agencias gubernamentales e instituciones educativas. Estas bases de datos detallan los tipos de datos comprometidos, la fecha del incidente, el número de personas afectadas y las medidas de seguridad que fueron vulneradas.
Al recopilar estos registros, estas plataformas promueven la transparencia corporativa y ofrecen a los consumidores una visión clara de qué compañías no están protegiendo los datos de sus usuarios.
Para entender cómo funcionan estas herramientas de seguimiento, es útil observar las diferencias entre los registros administrados por el estado y las bases de datos privadas y colaborativas:
| Característica | Registros estatales (p. ej., Procurador General de California) | Bases de datos privadas y colaborativas (p. ej., ITRC, PRC) |
|---|
| Propósito principal | Cumplimiento legal, supervisión regulatoria y transparencia pública. | Concientización del consumidor, investigación en ciberseguridad e inteligencia de amenazas. |
| Fuentes de datos | Informes corporativos oficiales exigidos por ley y presentados directamente ante las autoridades estatales. | Informes gubernamentales agregados, monitoreo de la dark web, inteligencia de fuentes abiertas (OSINT) y comunicados de prensa. |
| Alcance | Limitado a filtraciones que afectan a residentes de ese estado en particular (por encima de los umbrales legales). | Cobertura nacional o mundial, con seguimiento de múltiples sectores y tendencias históricas. |
| Capacidad de búsqueda | A menudo limitada a nombres de organizaciones, fechas de presentación y cartas de muestra. | Filtros avanzados por industria, vector de ataque, solidez del hash de contraseñas y participación de proveedores. |
ITRC Breach Alert: una base de datos centralizada de notificaciones de filtraciones de datos
El Identity Theft Resource Center (ITRC) mantiene una de las herramientas de seguimiento más completas disponibles para el público. La Base de datos de notificaciones de filtraciones de datos | ITRC se actualiza diariamente, de lunes a viernes, y registra compromisos reportados públicamente desde 2005.
La base de datos Breach Alert del ITRC funciona como un puente entre sistemas de reporte muy fragmentados. Da seguimiento a compromisos de datos en más de 15 sectores distintos, incluidos la atención médica, los servicios financieros, la tecnología y la educación. Para los consumidores, ofrece una herramienta de búsqueda gratuita para verificar si una organización que guarda sus datos privados ha sufrido una fuga. Para las empresas, es un recurso clave de inteligencia de amenazas para evaluar los riesgos de la cadena de suministro y de los proveedores.
Registros estatales frente a repositorios privados
Los registros estatales nacen de mandatos legales. Por ejemplo, según las secciones 1798.29(a) y 1798.82(a) del Código Civil de California, las organizaciones deben notificar al Procurador General del estado si una filtración afecta a más de 500 residentes de California. Usted puede buscar estos informes oficiales en el portal Buscar violaciones de seguridad de datos | Estado de California - Departamento de Justicia, que incluye copias de muestra de las cartas reales enviadas a las víctimas.
En cambio, los repositorios privados se enfocan en reunir estos registros públicos tan fragmentados en conjuntos de datos estandarizados. La Cronología de filtraciones de datos | Privacy Rights Clearinghouse ha recopilado casi 100,000 notificaciones de filtraciones de datos desde 2005. Esta base de datos se basa exclusivamente en fuentes gubernamentales oficiales, lo que garantiza una alta integridad de los datos. Convierte las divulgaciones estatales, crudas e inconsistentes, en un formato estructurado que ayuda a investigadores, periodistas y defensores del consumidor a analizar patrones de largo plazo en la seguridad digital.
Análisis de la anatomía de las filtraciones de datos modernas
Para defendernos de las fallas de seguridad de datos, primero debemos entender cómo ocurren. Los compromisos de seguridad rara vez son simples accidentes; son el resultado de ciberataques sofisticados, negligencia corporativa sistémica o errores humanos.
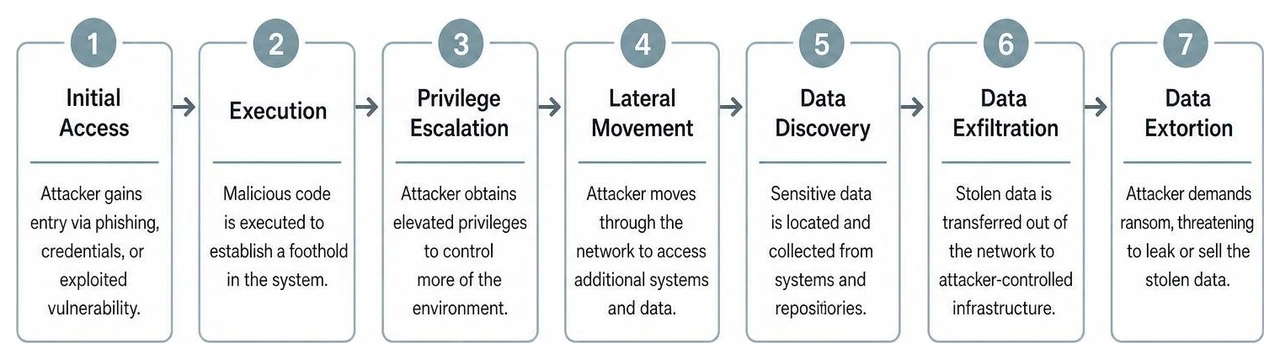
Al analizar las entradas de una base de datos de notificaciones de filtraciones de datos, podemos identificar los grupos de amenazas activos, las filtraciones del año en curso y los registros de programas ladrones de información (infostealers). Herramientas como Rastreador de ransomware y monitoreo de filtraciones de datos | Breach House muestran cómo los atacantes usan herramientas automatizadas para encontrar vulnerabilidades en las redes corporativas, robar credenciales y secuestrar bases de datos confidenciales con fines de extorsión económica.
Sectores vulnerables y vectores de ataque comunes
Las opciones de filtrado del ITRC clasifican las filtraciones según su vector de ataque principal, lo que muestra exactamente cómo se derrumban las defensas corporativas:
- Ciberataques: La causa más común, que incluye phishing, relleno de credenciales (credential stuffing) y ransomware. Los atacantes suelen obtener el acceso inicial a través de cuentas de empleados de bajo nivel y usan herramientas legítimas de administración remota para ampliar su acceso y evadir la segmentación de la red.
- Errores humanos y del sistema: Exposición accidental, como bases de datos en la nube mal configuradas, copias de seguridad sin cifrar abiertas a internet o empleados que envían archivos confidenciales a los destinatarios equivocados.
- Fugas de datos: Acceso interno no autorizado o amenazas internas en las que empleados abusan de sus credenciales de acceso a bases de datos para extraer archivos confidenciales o personales.
- Ataques físicos: Robo de computadoras portátiles de la compañía, registros en papel o discos duros físicos que contienen datos personales sin cifrar.
Ciertos sectores son atacados con mucha más frecuencia debido a la información de alto valor que almacenan. Las organizaciones de atención médica, las instituciones financieras y los sistemas educativos están constantemente bajo ataque porque mantienen amplias bases de datos de números de Seguro Social, expedientes médicos y cuentas financieras.
Tendencias históricas y la evolución de los compromisos de datos
La naturaleza de los compromisos de datos ha cambiado drásticamente en las últimas dos décadas. Como se documenta en La Cronología de filtraciones de datos ahora da seguimiento a proveedores, subtipos y casi 100,000 notificaciones de filtraciones | Privacy Rights Clearinghouse, las bases de datos de seguimiento modernas han evolucionado para monitorear los riesgos de la cadena de suministro.
Históricamente, una filtración se limitaba a una sola compañía. Hoy, el compromiso de un solo proveedor externo puede extenderse a decenas de organizaciones clientes en varios estados y exponer a millones de consumidores que ni siquiera han oído hablar de ese proveedor. Para enfrentar esto, las bases de datos avanzadas ahora dan seguimiento a más de 80 subtipos de organizaciones y 36 métodos específicos de filtración, y muestran cómo los ecosistemas corporativos interconectados han hecho que nuestros datos personales sean más vulnerables que nunca.
Cómo usar una base de datos de notificaciones de filtraciones de datos para protegerse
Cuando ocurre una fuga de datos importante, usted no puede darse el lujo de esperar una carta cortés por correo. Adoptar un enfoque proactivo para monitorear sus credenciales y proteger su identidad es fundamental.
Puede usar directorios de seguridad comunitarios y de código abierto como XposedOrNot para verificar al instante si su dirección de correo electrónico o sus dominios personales han quedado expuestos en una filtración corporativa anterior. Estas herramientas públicas le ayudan a adelantarse a los ladrones de identidad al revelar exactamente cuáles de sus cuentas son vulnerables.
Guía paso a paso para verificar su exposición en una base de datos de notificaciones de filtraciones de datos
- Identifique los portales de búsqueda: Use directorios verificados como XposedOrNot o repositorios de inteligencia de amenazas de código abierto como infostealers-stats/data-breach para buscar credenciales comprometidas.
- Filtre por industria y fecha: Acote su búsqueda filtrando por años específicos o por las industrias en las que tiene cuentas activas (por ejemplo, atención médica, comercio minorista o banca).
- Analice el nivel de riesgo de su contraseña: Verifique cómo se almacenaba su contraseña en la base de datos filtrada:
- Texto sin cifrar: No se usó ningún cifrado. Es el nivel de riesgo más alto y requiere cambiar la contraseña de inmediato en todas las plataformas.
- Fácil de descifrar: Se usaron algoritmos de hash débiles (como MD5 o SHA1). Los ciberdelincuentes pueden descifrarlos en segundos.
- Difícil de descifrar: Se usaron algoritmos de hash robustos (como bcrypt o scrypt), lo que hace mucho más difícil que los atacantes lean su contraseña real.
- Compare con los informes oficiales del estado: Si encuentra una coincidencia, revise el registro del Procurador General de su estado para leer la notificación oficial de muestra y entender qué otros tipos de datos (como números de Seguro Social o datos financieros) se incluyeron en la fuga.
Si su búsqueda revela que sus archivos personales fueron comprometidos, debe actuar rápidamente para limitar el daño:
- Cambie sus contraseñas de inmediato: Actualice la contraseña de la cuenta afectada y de cualquier otra cuenta en la que haya reutilizado esa contraseña. Use un administrador de contraseñas seguro para generar claves únicas y complejas.
- Active la autenticación multifactor (MFA): Active la MFA en todas sus cuentas, especialmente en su correo electrónico, su banca y sus portales de atención médica.
- Congele su crédito: Comuníquese con las tres principales agencias de crédito (Equifax, Experian y TransUnion) para congelar su crédito. Esto impide que los ladrones de identidad abran nuevas cuentas o préstamos a su nombre.
- Vigile sus estados de cuenta: Revise de cerca sus cuentas bancarias y de tarjetas de crédito para detectar cualquier transacción no autorizada.
- Conozca sus derechos legales: Si cree que se accedió a su información privada sin su consentimiento, podría tener fundamentos para emprender acciones legales. Conozca más sobre sus opciones en nuestra guía ¿Qué debo hacer si creo que se accedió a mi información privada sin mi consentimiento?.
Implicaciones legales y derechos de las víctimas en Michigan
Si usted vive en Michigan, ya sea en Detroit, Grand Rapids, Warren, Sterling Heights o cualquiera de nuestras comunidades cercanas, está protegido por leyes estatales específicas en materia de seguridad de datos.
Según la Ley de Protección contra el Robo de Identidad de Michigan, específicamente la MCL - Sección 445.72 - Legislatura de Michigan, cualquier empresa o agencia que posea o tenga licencia sobre datos personales debe notificar oportunamente a los residentes de Michigan si una persona no autorizada accede a su información personal sin cifrar o la obtiene.
La guía Filtraciones de datos del Procurador General de Michigan describe cómo las compañías deben notificar a las víctimas por correo postal de EE. UU., correo electrónico o medios públicos, según la magnitud del compromiso.
Cuando una corporación o institución no protege sus archivos privados, la ley de Michigan le ofrece vías claras para exigir cuentas:
- Derecho a una notificación oportuna: Las organizaciones deben notificarle sin demoras injustificadas para que usted pueda tomar medidas inmediatas para proteger su identidad.
- Derecho a información precisa: La notificación debe describir claramente las categorías de información personal que fueron comprometidas.
- Derecho a reclamar daños civiles: Si las prácticas negligentes de ciberseguridad de una organización provocaron directamente el robo de sus datos, usted tiene derecho a presentar una demanda civil para obtener una compensación económica, incluidos los daños por robo de identidad, pérdidas económicas y angustia emocional.
- Derecho a demandar de forma anónima: En casos que involucran datos personales muy delicados, las víctimas a menudo pueden presentar demandas civiles con un seudónimo (como "Jane Doe") para proteger su identidad en los expedientes judiciales públicos.
La responsabilidad institucional y la filtración de la Universidad de Michigan
Las instituciones educativas son blancos principales de los ciberataques porque administran enormes bases de datos con registros de estudiantes, docentes y exalumnos. Cuando estas instituciones no implementan medidas de seguridad básicas, pueden ser civilmente responsables bajo las teorías legales de supervisión negligente y gestión negligente de la ciberseguridad.
Un ejemplo destacado es el grave incidente de seguridad en la Universidad de Michigan, que expuso datos personales, financieros y médicos confidenciales de miles de personas. Este incidente ha planteado serias preguntas sobre la rendición de cuentas institucional.
Para conocer las batallas legales en curso y saber si usted reúne los requisitos para unirse a la lucha, consulte nuestros recursos detallados:
El caso de Matt Weiss y la privacidad de los estudiantes atletas
Las filtraciones de datos no siempre involucran a hackers externos; a veces, las cometen personas internas que abusan de su acceso autorizado. Una investigación federal de alto perfil reveló que el exentrenador de fútbol americano de la Universidad de Michigan, Matt Weiss, presuntamente utilizó computadoras de la institución para acceder ilegalmente al almacenamiento personal en la nube, las cuentas de redes sociales, los correos electrónicos y las fotos privadas de más de 3,300 estudiantes atletas de todo el país.
El Departamento de Justicia de EE. UU. utilizó su Sistema de Notificación a Víctimas (VNS) para alertar a las víctimas después de que los investigadores federales incautaran miles de imágenes privadas. Este caso representa una grave invasión de la privacidad que ha causado una inmensa angustia emocional y un trauma psicológico a los atletas afectados.
En Marko Law creemos que las instituciones deben vigilar activamente sus redes informáticas para evitar que personas internas cometan abusos digitales. Si usted recibió una carta de notificación del DOJ o del FBI sobre esta investigación, estamos aquí para ayudarle a entender sus opciones legales y buscar una compensación civil:
Preguntas frecuentes sobre el seguimiento de filtraciones de datos
¿Por qué hay un retraso entre la fecha de la filtración y la fecha en que se reporta?
Casi siempre hay un retraso, a veces de semanas, meses o incluso años, entre la "Fecha de la filtración" real y la "Fecha de reporte" que aparece en una base de datos de notificaciones de filtraciones de datos.
Cuando ocurre un incidente de seguridad, las organizaciones rara vez lo descubren de inmediato. Una vez que detectan una intrusión, deben realizar extensas investigaciones forenses para determinar a qué datos se accedió, identificar a las personas afectadas y corregir la vulnerabilidad de seguridad.
Además, los plazos legales varían según el estado y conceden a las compañías un número determinado de días para reportar la filtración después de completar su investigación inicial. Lamentablemente, algunas corporaciones retrasan deliberadamente las notificaciones para evitar el escrutinio público inmediato, y por eso es tan importante contar con una base de datos de seguimiento independiente.
¿Cuáles son las limitaciones de las bases de datos históricas de filtraciones?
Aunque las bases de datos modernas son muy detalladas, los registros históricos tienen limitaciones importantes:
- Reportes desiguales antes de 2018: Las leyes de notificación de filtraciones de datos no fueron obligatorias en todos los estados y jurisdicciones de EE. UU. sino hasta alrededor de 2018. Por lo tanto, los datos registrados antes de 2018 son inconsistentes e incompletos.
- Dependencia de datos autodeclarados: Muchos registros dependen por completo de que las corporaciones reporten con precisión sus propias fallas de seguridad. Si una compañía oculta una filtración o reporta menos personas afectadas de las reales, la base de datos reflejará esas cifras inexactas hasta que auditorías independientes o investigaciones forenses revelen la verdad.
- Registros dinámicos y cambiantes: Las entradas de la base de datos se actualizan con frecuencia a medida que las investigaciones en curso revelan que una filtración fue mucho más grande o más grave de lo que se reportó inicialmente.
¿Cómo pueden las empresas monitorear las filtraciones de datos de proveedores externos?
Las empresas pueden suscribirse a servicios de monitoreo especializados, como Breach Alert for Business del ITRC, para recibir notificaciones específicas sobre compromisos de seguridad que afecten a sus proveedores, socios y abastecedores externos.
Como las redes corporativas modernas están profundamente integradas, una filtración en un pequeño proveedor de software puede exponer toda la base de datos de clientes de una gran corporación. El monitoreo por suscripción ayuda a los líderes empresariales a dar seguimiento a los riesgos de la cadena de suministro en tiempo real, lo que les permite cortar las conexiones comprometidas y proteger sus propias redes antes de que la falla de seguridad de un proveedor se convierta en su propio desastre corporativo.
Proteja su privacidad y sus derechos con Marko Law
Descubrir que su información privada quedó expuesta en una filtración de datos es sumamente estresante. Usted queda enfrentando la amenaza del robo de identidad, el fraude financiero y una profunda violación de su privacidad, mientras la organización negligente intenta ocultar el incidente.
En Marko Law creemos que la negligencia corporativa e institucional no debe quedar impune. Somos un bufete de abogados con sede en Detroit, especializado en lesiones personales, derechos civiles y derecho laboral, con un historial comprobado de más de $500 millones obtenidos para nuestros clientes. Atendemos a clientes en todo Michigan, incluidos Detroit, Grand Rapids, Mount Pleasant, Troy, Flint y los condados cercanos, con consultas gratuitas y sin cobrar honorarios a menos que ganemos su caso.
Si sus datos confidenciales fueron comprometidos, no enfrente las consecuencias solo. Contacte a Marko Law hoy para hablar de su caso, y lea nuestra guía completa Alerta de filtración de datos: lo que los residentes de Michigan necesitan saber ahora para empezar a defenderse.